Per essere conforme al GDPR in Italia il tuo sito ha bisogno oggi di questi elementi minimi: banner conforme, informativa multilivello, consensi separati nei form, DPA con i fornitori, HTTPS su tutto il sito e una politica di conservazione dei dati. Il resto, dal registro dei trattamenti alla DPIA, si aggiunge a seconda di quanto e come tratti i dati dei tuoi clienti. Il passo pratico è uno: fai un audit tecnico del sito e aggiorna banner e moduli prima di lanciare nuove campagne pubblicitarie.
In breve:
- La conformità al GDPR richiede principalmente banner cookie funzionali, informativa multilivello e consensi separati nei form, oltre a HTTPS e politica di conservazione dei dati.
- È fondamentale eseguire un audit tecnico del sito per aggiornare banner, moduli e verificare che gli script di terze parti siano correttamente bloccati prima che l’utente acconsenta.
- La consulenza di un professionista permette di valutare l’obbligo di registri, DPA firmati e DPIA, particolarmente rilevante per trattamenti non occasionali come e-commerce e profili pubblicitari.
- La gestione dei consensi per moduli e tracking va sempre distinta: il marketing e la profilazione devono essere espliciti e documentati, con conservazione di prove di autorizzazione.
- Il costo di adeguamento di un sito PMI varia tra 500 e 2.500 euro, ed è consigliabile un controllo semestrale e aggiornamenti annuali per mantenere la conformità nel tempo.
Indice
- Checklist essenziale: i 10 elementi pratici da mettere in ordine subito
- Come impostare un banner cookie conforme alle linee guida del Garante
- Moduli, newsletter e tracking: come gestire consenso e conservazione
- Registro dei trattamenti e DPA: cosa serve davvero a una PMI
- Come verificare plugin e script che raccolgono dati senza che tu lo sappia
- Piano annuale di manutenzione per restare in regola
- Quando serve una DPIA per il tuo sito
- Il tuo sito ha bisogno di un DPO?
- Cosa fare in caso di data breach
- Raccogliere meno dati: la strategia più sottovalutata
- La prospettiva di Marco: perché la revisione umana resta indispensabile
- Metti in regola il sito con l’aiuto di chi lo fa ogni giorno
- Fonti
- Domande frequenti
Checklist essenziale: i 10 elementi pratici da mettere in ordine subito
Non tutti i punti valgono per ogni sito, ma la maggior parte delle PMI italiane deve verificarli tutti almeno una volta. Ecco l’ordine di priorità che consiglio di seguire.
- Banner cookie con scelte equivalenti: accetta, rifiuta e personalizza devono avere lo stesso peso visivo, senza pulsanti nascosti o colori che spingono verso l’accettazione.
- Informativa privacy multilivello, raggiungibile dal footer di ogni pagina, con un primo livello sintetico e un secondo livello completo secondo gli articoli 13 e 14 del GDPR.
- Consensi espliciti e separati nei form di contatto e iscrizione, mai con caselle deselezionate.
- Un DPA (accordo sul trattamento dati) firmato con ogni fornitore che tratta dati per tuo conto: hosting, email marketing, CRM.
- HTTPS attivo su tutto il sito, non solo sulle pagine di pagamento o contatto.
- Registro delle attività di trattamento, se svolgi trattamenti non occasionali come gestione CRM o e-commerce.
- Una politica di conservazione dei dati che stabilisca per quanto tempo tieni lead, iscritti e clienti nei tuoi archivi.
- Procedure minime per gestire le richieste degli interessati: accesso, rettifica, cancellazione.
- Un inventario degli script di terze parti che raccolgono dati (mappe, video, pixel pubblicitari).
- Un piano di controllo periodico, almeno annuale, per verificare che tutto resti in ordine.
Per un sito PMI tipico l’adeguamento completo di questi dieci punti costa indicativamente tra 500 e 2.500 euro una tantum, a seconda della complessità del sito e del numero di fornitori coinvolti. Un sito vetrina con pochi form richiede molto meno lavoro di un e-commerce con CRM e newsletter attive.
Come impostare un banner cookie conforme alle linee guida del Garante
Le linee guida del Garante privacy del 10 giugno 2021 fissano tre requisiti tecnici precisi per il banner: un’informativa sintetica visibile subito, comandi chiari per accettare, rifiutare o personalizzare, e un link all’informativa estesa. Chiudere il banner con la “x” equivale a un rifiuto, non a un’accettazione implicita: le impostazioni di default restano quindi senza cookie non tecnici attivi.
Non tutti i cookie richiedono lo stesso trattamento. I cookie tecnici, necessari al funzionamento del sito, non hanno bisogno di consenso, solo di informativa. Gli analytics gestiti direttamente dal titolare possono essere equiparati ai cookie tecnici, ma solo se mascherano l’IP e non incrociano i dati con altre fonti: se usi Google Analytics nella sua configurazione standard, non rientra in questa eccezione e serve il consenso.
La sequenza tecnica corretta blocca ogni script di profilazione o di terze parti finché l’utente non ha scelto. Molte sanzioni verso le PMI nascono proprio da qui: strumenti di tracciamento caricati prima del consenso, spesso senza che il titolare del sito se ne accorga.
Per una PMI con budget limitato, una piattaforma di gestione consensi commerciale copre la maggior parte dei casi senza bisogno di sviluppo su misura. L’integrazione custom ha senso solo se il sito ha già un CMS complesso o script proprietari da gestire caso per caso.
Un consiglio: prima di scegliere qualsiasi banner, apri il sito in una finestra anonima e guarda cosa parte prima del clic: se vedi richieste verso domini di terze parti già alla prima visita, il banner non funziona come dovrebbe, qualunque sia il fornitore che lo ha installato.
Trovi un approfondimento tecnico completo su come impostare banner e consensi nell’articolo cookie e consenso in Italia del nostro magazine.
Moduli, newsletter e tracking: come gestire consenso e conservazione
Ogni finalità richiede un consenso separato. Se un modulo di contatto raccoglie anche l’iscrizione alla newsletter, servono due caselle distinte, non una sola casella che copre tutto.
- Il consenso al contatto si basa sull’esecuzione di una richiesta, quindi non serve una casella dedicata: basta l’informativa.
- Il consenso al marketing e alla profilazione deve invece essere esplicito, mai deselezionato, e documentato con timestamp e origine della raccolta.
- Conserva l’evidenza del consenso nel database del form o nel log del provider email: in caso di controllo, dovrai dimostrare quando e come è stato dato.
- Per i lead che non si convertono, una conservazione di 12-24 mesi è generalmente proporzionata; per gli iscritti alla newsletter, la conservazione dura fino alla revoca del consenso o alla cancellazione.
- Verifica che CRM e provider email abbiano firmato un DPA: senza quel contratto, ogni invio di dati a quei fornitori è tecnicamente irregolare.
Registro dei trattamenti e DPA: cosa serve davvero a una PMI
Il registro delle attività di trattamento deve avere forma scritta, anche elettronica, ed essere esibito su richiesta del Garante. Contiene per ogni trattamento le finalità, le categorie di dati trattati, le categorie di destinatari e i tempi di conservazione previsti.
L’articolo 30 del GDPR prevede eccezioni per le organizzazioni sotto i 250 dipendenti, ma le PMI restano spesso obbligate quando svolgono trattamenti non occasionali: gestione di un CRM, un e-commerce attivo, campagne di profilazione pubblicitaria. Un sito vetrina statico senza form spesso non ha questo obbligo; un negozio online con newsletter e retargeting, quasi sempre sì.
Per il DPA, tieni una lista dei fornitori che trattano dati per tuo conto e verifica che ognuno abbia firmato un accordo:
- Hosting e provider cloud
- Strumenti di analytics (Google Analytics, Matomo)
- Provider email e newsletter
- CRM e software di gestione clienti
- Gateway di pagamento
- Chatbot o servizi di assistenza automatizzata
Raccogliere tutti i DPA in un unico file elettronico, firmato o accettato digitalmente da ciascun fornitore, semplifica enormemente la gestione in caso di controllo del Garante.
Come verificare plugin e script che raccolgono dati senza che tu lo sappia
Il rischio più sottovalutato non è la carta mancante, ma gli script di terze parti che comunicano con il browser del visitatore senza che l’azienda se ne renda conto. Mappe embedded, video, plugin del CMS: ognuno può attivare il tracciamento indipendentemente dalla tua volontà.
- Mappa tutti gli script presenti sul sito, incluse le integrazioni di terze parti attivate da plugin o temi.
- Testa il sito in modalità incognito e osserva quali richieste partono prima di dare qualsiasi consenso.
- Confronta il comportamento prima e dopo il clic su “accetta”: se non cambia nulla, il banner non blocca davvero gli script.
- Controlla gli embed più comuni, come Google Maps e YouTube, che spesso caricano cookie di terze parti anche senza che tu li abbia configurati esplicitamente.
- Conserva screenshot, elenco degli script trovati ed esiti dei test: questa documentazione vale come prova in caso di verifica.
L’hosting ha un ruolo diretto in tutto questo: HTTPS attivo, backup regolari e aggiornamenti del CMS sono requisiti tecnici minimi, non opzioni.
Un consiglio: rifai questo test ogni volta che installi un nuovo plugin o cambi tema: molti problemi di conformità nascono da un aggiornamento fatto senza controllare cosa ha attivato in background.
Piano annuale di manutenzione per restare in regola
La conformità non è un evento singolo. Un piano minimo prevede controlli semestrali sul banner e sui consensi raccolti, e una revisione annuale completa dell’informativa e dei DPA firmati.
- Ogni sei mesi: verifica che il banner blocchi ancora correttamente gli script prima del consenso.
- Ogni anno: aggiorna l’informativa se sono cambiati i fornitori o le finalità di trattamento.
- Ogni anno: controlla che tutti i DPA siano ancora validi e che nessun fornitore sia cambiato senza un nuovo accordo.
- Prima di ogni campagna pubblicitaria nuova: ripeti il test tecnico su script e pixel di tracciamento.
Per la documentazione da mostrare in caso di audit, conserva screenshot del banner, copie dell’informativa nelle sue versioni storiche e i DPA firmati in una cartella unica. Un intervento di manutenzione annuale per una PMI richiede in genere poche ore di lavoro tecnico, molto meno del tempo necessario per l’adeguamento iniziale.
Quando serve una DPIA per il tuo sito
La valutazione d’impatto sulla protezione dei dati, la DPIA, non è richiesta per la maggior parte dei siti vetrina o dei form di contatto semplici. Diventa necessaria quando il trattamento comporta un rischio elevato per i diritti delle persone: profilazione sistematica dei visitatori, trattamento di categorie particolari di dati come dati sanitari, o monitoraggio su larga scala del comportamento online.
Un e-commerce che incrocia dati di navigazione con acquisti per creare profili dettagliati dei clienti rientra tipicamente in questo perimetro. Anche un sito che raccoglie dati sanitari, ad esempio uno studio medico o un centro estetico con anamnesi online, dovrebbe valutare se serve una DPIA prima di attivare il modulo.
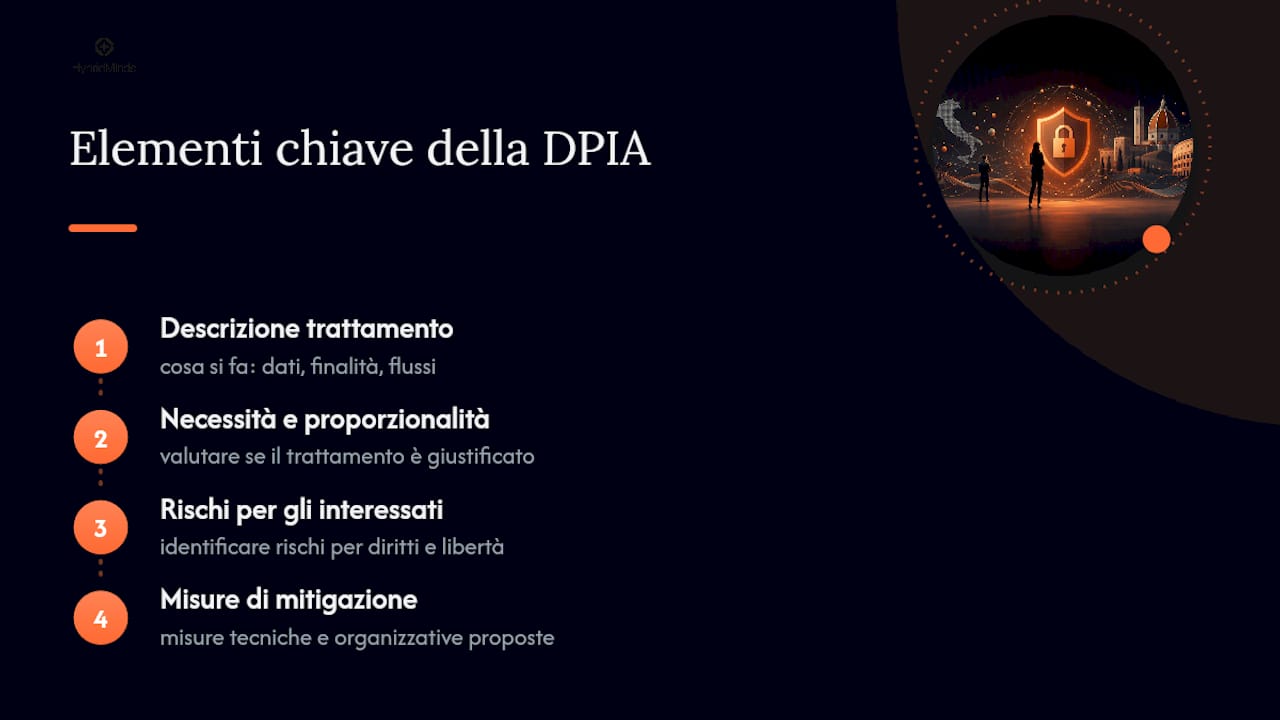
La DPIA in pratica descrive il trattamento, valuta la necessità e proporzionalità rispetto alla finalità, identifica i rischi per gli interessati e le misure per mitigarli. Non serve un documento complesso: per una PMI basta un modello semplice che copra questi quattro punti in modo onesto e verificabile.
Se dal test emergono rischi che non riesci a ridurre con misure tecniche o organizzative, il GDPR prevede la consultazione preventiva del Garante prima di attivare il trattamento. Nella pratica delle PMI italiane questo scenario resta raro: la maggior parte dei siti aziendali si tiene fuori da questo perimetro semplicemente evitando profilazioni aggressive e dati sensibili non necessari.
Il tuo sito ha bisogno di un DPO?
La nomina di un responsabile della protezione dei dati, il DPO, è obbligatoria solo in casi specifici: enti pubblici, aziende il cui core business consiste nel monitoraggio sistematico e su larga scala di persone, oppure organizzazioni che trattano su larga scala categorie particolari di dati.
La grande maggioranza delle micro e piccole imprese italiane con un sito vetrina o un e-commerce di dimensioni contenute non rientra in nessuna di queste categorie. Un bar, un negozio di artigianato o uno studio professionale con un form di contatto e una newsletter non ha bisogno di nominare un DPO per obbligo di legge.
Nominarlo comunque su base volontaria può avere senso se il volume di dati trattati cresce rapidamente o se il titolare preferisce avere un punto di riferimento interno per le decisioni sulla privacy. In questo caso non serve necessariamente una figura interna: molte PMI si affidano a un consulente esterno che segue più aziende in parallelo, con un impegno di poche ore al mese. La scelta va valutata caso per caso, guardando al volume reale dei dati trattati piuttosto che alle dimensioni dell’azienda.
Cosa fare in caso di data breach
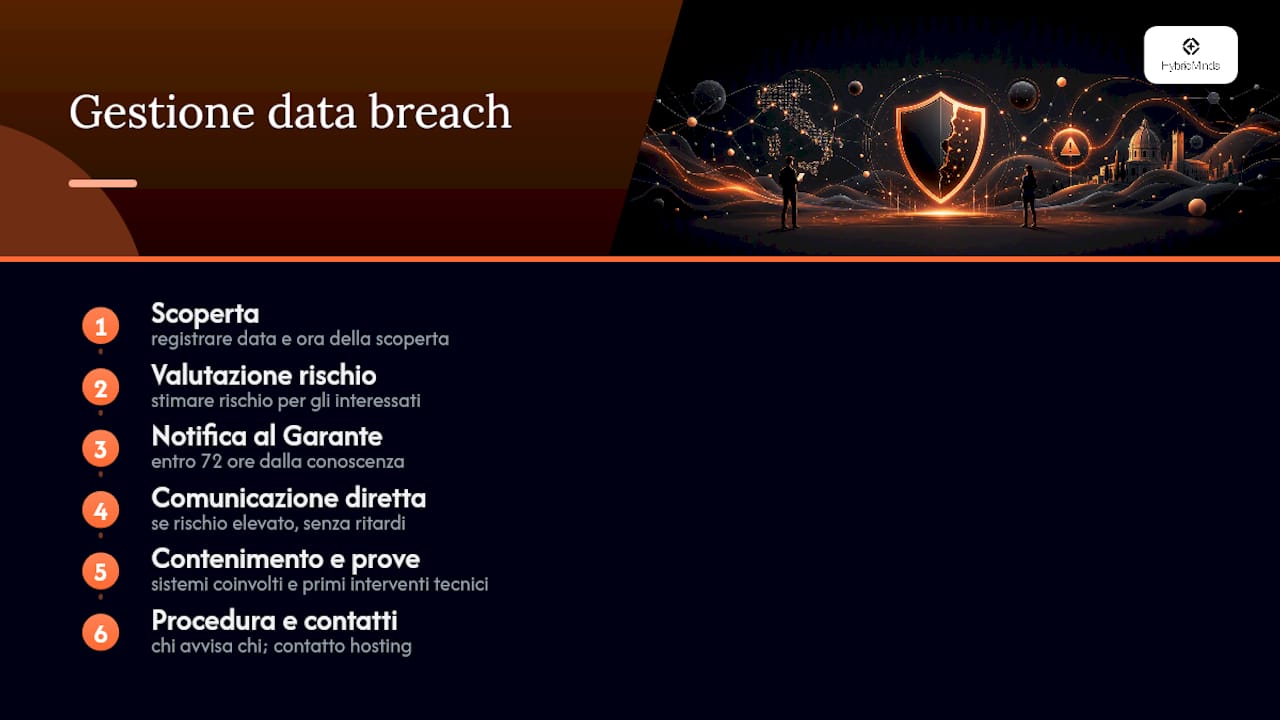
Una violazione dei dati, come un accesso non autorizzato al database dei clienti o la perdita di un backup non cifrato, va gestita con tempi stretti. Il titolare del trattamento deve notificare il Garante entro 72 ore dal momento in cui ha preso conoscenza della violazione, salvo che sia improbabile che comporti un rischio per i diritti delle persone coinvolte.
La notifica descrive la natura della violazione, le categorie e il numero approssimativo di persone coinvolte, le conseguenze probabili e le misure adottate per contenerla. Se il rischio per gli interessati è elevato, come nel caso di dati bancari o sanitari esposti, serve anche comunicare direttamente agli interessati, senza ritardo ingiustificato.
Per una PMI la parte più utile da preparare in anticipo è una procedura scritta e semplice: chi avvisa chi, in quanto tempo, quali informazioni raccogliere subito (data e ora della scoperta, sistemi coinvolti, primi interventi tecnici). Avere questo schema pronto prima che accada qualcosa riduce drasticamente il tempo di reazione quando il problema si presenta davvero. Anche un piccolo sito con un solo form di contatto dovrebbe sapere chi contattare in hosting in caso di accesso anomalo al database.
Raccogliere meno dati: la strategia più sottovalutata
Il principio di minimizzazione dice una cosa semplice: raccogli solo i dati che ti servono per la finalità dichiarata, niente di più. È anche la strategia di conformità più economica ed efficace che una PMI possa adottare, perché ogni dato che non raccogli è un dato che non devi proteggere, conservare né giustificare in caso di controllo.
Un modulo di contatto che chiede nome, email e messaggio funziona meglio, dal punto di vista della conformità, di un modulo che chiede anche numero di telefono, azienda, ruolo e data di nascita “per sicurezza”. Ogni campo aggiuntivo va giustificato con una finalità precisa: se non riesci a spiegare perché ti serve quel dato, probabilmente non ti serve.
Lo stesso principio vale per l’analytics: tracciare solo le metriche che usi davvero per decisioni di business, invece di attivare ogni funzione disponibile in una piattaforma. E vale per la conservazione: cancellare periodicamente i lead vecchi e non convertiti riduce sia il rischio in caso di violazione, sia il volume di dati da gestire nel registro dei trattamenti.
La prospettiva di Marco: perché la revisione umana resta indispensabile
Ho seguito diversi casi di PMI che si sono affidate solo a un plugin automatico per generare informativa e banner, senza controllare cosa producesse davvero. L’automazione accelera la stesura di informative e registro, ma un occhio umano deve sempre verificare che il testo generato corrisponda ai trattamenti reali del sito, non a un modello generico. Se deleghi, chiedi sempre chi controlla il lavoro dell’IA prima che finisca online.
— Marco
Metti in regola il sito con l’aiuto di chi lo fa ogni giorno
Esistono soluzioni che offrono un unico team che segue audit tecnico, informativa, banner e DPA per semplificare la gestione della conformità, evitando di dover coordinare più fornitori.
Il servizio in abbonamento include la creazione e la manutenzione del sito con hosting e aggiornamenti compresi, così banner e informativa restano coerenti nel tempo senza bisogno che tu ci pensi ogni mese. L’intelligenza artificiale gestisce la parte ripetitiva, la generazione dei testi base dell’informativa e la configurazione iniziale del banner, mentre uno specialista verifica che tutto corrisponda davvero ai trattamenti del tuo sito prima che vada online. I prezzi sono trasparenti e senza vincoli di durata: trovi i dettagli dei piani e dei servizi sulla pagina dedicata.
Se hai già un sito e vuoi solo capire dove sei scoperto, chiedi una consulenza gratuita: descrivi la tua attività e ti diciamo cosa manca prima che diventi un problema con una campagna nuova o un controllo del Garante.
Fonti
- Linee guida cookie e altri strumenti di tracciamento — Garante per la protezione dei dati personali
- GDPR sito web PMI 2026: checklist e soluzioni — Luca Sammarco
Domande frequenti
Un sito vetrina senza form ha bisogno del banner cookie?
Se usa solo cookie tecnici, non serve un banner: basta un’informativa chiara nella privacy policy. Se installi Google Analytics nella configurazione standard o pixel pubblicitari, il banner con consenso diventa necessario.
Quanto costa adeguare al GDPR il sito di una PMI?
L’adeguamento completo costa indicativamente tra 500 e 2.500 euro una tantum, a seconda del numero di form, fornitori e finalità di trattamento coinvolte. Un sito semplice con pochi form richiede molto meno di un e-commerce con CRM attivo.
Il registro dei trattamenti serve sempre a una PMI?
Non sempre: serve quando l’azienda svolge trattamenti non occasionali come gestione CRM, e-commerce o profilazione pubblicitaria. Un sito vetrina statico senza form spesso ne è esente.
Cosa deve contenere il DPA con hosting e fornitori esterni?
Il DPA deve definire finalità del trattamento, misure di sicurezza adottate e obblighi del fornitore verso il titolare del sito. Va firmato con hosting, provider email, CRM e qualsiasi servizio che tratti dati dei tuoi visitatori per tuo conto.
Hybrid Minds si occupa anche della conformità GDPR del sito?
Il servizio in abbonamento di Hybrid Minds include creazione e manutenzione del sito con aggiornamenti costanti, utile anche per mantenere banner e informativa coerenti nel tempo. Per l’audit tecnico specifico e la configurazione dei consensi, il punto di partenza è una consulenza descritta nella pagina servizi.