In Italia il consenso ai cookie non tecnici deve essere preventivo, libero, specifico e documentabile: prima che l’utente scelga, nessuno script non tecnico può partire. Il banner minimo richiede tre opzioni con pari evidenza: “Accetta”, “Rifiuta” e “Personalizza”, più un link all’informativa estesa multilivello. Senza queste condizioni, il consenso non è valido agli occhi del Garante.
In breve:
- I cookie che non sono strettamente necessari richiedono un consenso preventivo, libero, specifico e documentabile, con banner che offra tre opzioni evidenti: accetta, rifiuta e personalizza.
- Solo i cookie tecnici sono esenti dal consenso preventivo, mentre quelli di profilazione e di terze parti devono essere sempre approvati prima dell’attivazione.
- Il banner deve impedire il caricamento di script non tecnici prima che l’utente scelga, e deve includere link all’informativa completa, oltre a consentire di modificare le preferenze in ogni momento.
- La gestione del consenso deve essere tracciata tramite un registro verificabile e bisogna rispettare un intervallo minimo di sei mesi tra le richieste di consenso.
- Errori rischiosi sono trattare lo scroll come consenso implicito, usare cookie wall coercitivi e preselezionare le preferenze, che sono pratiche da evitare per la conformità.
Indice
- Cookie consenso Italia: qual è il quadro normativo?
- Quali cookie richiedono consenso e quando
- Come deve essere fatto il banner cookie in Italia
- Come si registra e si conserva il consenso ai cookie
- Quali sono gli errori più rischiosi sul consenso cookie
- Checklist operativa per mettere in regola il sito
- Cosa cambia davvero per chi gestisce un’attività locale
- Servizio HybridMinds: chi preferisce delegare l’adeguamento del sito
- Fonti
- Domande frequenti
Cookie consenso Italia: qual è il quadro normativo?
La disciplina dei cookie in Italia poggia su due pilastri che si intrecciano. Il primo è l’articolo 122 del Codice Privacy (decreto legislativo 196/2003, aggiornato nel 2018), che recepisce la direttiva ePrivacy e impone il consenso preventivo per l’installazione di cookie non tecnici sul dispositivo dell’utente. Il secondo è il Regolamento (UE) 2016/679, il GDPR, che definisce cosa significa “consenso valido”: una manifestazione libera, specifica, informata e inequivocabile, sempre revocabile e sempre dimostrabile da parte del titolare del trattamento.
A tenere insieme questi due testi ci pensa il Garante per la protezione dei dati personali, con le linee guida cookie del 10 giugno 2021. Sono il documento operativo più citato in materia, perché traducono i principi del GDPR in requisiti tecnici concreti per banner, informative e registri di consenso. L’adeguamento pieno era richiesto entro una certa data nel passato, ma le stesse regole restano il riferimento attuale per chi gestisce un sito.
Chi vuole approfondire trova due fonti primarie da tenere sotto mano:
- il vademecum del Garante su cookie e altri strumenti di tracciamento, che spiega banner, informativa e conservazione delle preferenze;
- le FAQ del Garante sui cookie, aggiornate periodicamente con casi pratici.
A livello europeo, anche l’EDPB (il comitato che riunisce le autorità privacy dei paesi UE) ha più volte ribadito che la direttiva ePrivacy resta la base giuridica specifica per i cookie, mentre il GDPR fornisce gli standard di consenso applicabili a qualsiasi trattamento di dati personali che ne derivi.
Quali cookie richiedono consenso e quando
Non tutti i cookie sono uguali davanti alla legge, e capire la differenza evita sia sanzioni sia banner inutilmente invasivi.
- Cookie tecnici: servono al funzionamento del sito (login, carrello, bilanciamento del carico) o a erogare un servizio esplicitamente richiesto. Sono esenti dal consenso preventivo, ma richiedono comunque un’informativa ai sensi dell’articolo 13 del GDPR. Molti titolari di siti pensano che “tecnico” significhi “libero da ogni obbligo”: non è così.
- Cookie analytics: possono rientrare tra quelli esentati solo in condizioni precise, ad esempio se sono di prima parte, se non vengono incrociati con altre fonti di dati e se l’IP viene mascherato o troncato. Strumenti configurati in modalità privacy-friendly, come alcune impostazioni di Matomo, possono avvicinarsi a questo profilo; molte implementazioni standard di Google Analytics 4, invece, restano soggette a consenso perché trasferiscono dati a scopo di profilazione pubblicitaria. Chi deve scegliere tra le due piattaforme trova un confronto utile nell’approfondimento su GA4 e Matomo.
- Cookie di profilazione e di terze parti: qui non ci sono zone grigie. Servono per pubblicità mirata, remarketing, pixel di social network: richiedono sempre un consenso esplicito, specifico per finalità, raccolto prima dell’attivazione dello script.
La responsabilità di questa mappatura ricade sul titolare del sito, non sul fornitore della piattaforma di gestione del consenso.
Come deve essere fatto il banner cookie in Italia
Le linee guida del Garante del 10 giugno 2021 fissano requisiti precisi per il banner e la pari evidenza tra accettare e rifiutare. Non basta un banner “esteticamente” completo: deve rispettare una sequenza precisa di elementi.
- Tre azioni con pari peso visivo: “Accetta tutto”, “Rifiuta tutto” (o una “X” di chiusura con lo stesso valore) e “Personalizza”. Il Garante considera la “X” di chiusura come un rifiuto valido solo se ha la stessa evidenza grafica del pulsante di accettazione: un bottone verde acceso contro una crocetta grigia minuscola non supera il controllo.
- Nessuna casella preselezionata: ogni categoria di cookie non tecnico deve partire disattivata. L’utente deve compiere un’azione positiva per attivarla, mai il contrario.
- Blocco degli script fino alla scelta: nessun cookie di analytics, marketing o profilazione può essere scritto sul dispositivo prima che l’utente clicchi. È il punto in cui cadono più siti, spesso per una configurazione tecnica sbagliata della piattaforma di gestione del consenso.
- Link diretto all’informativa estesa: il banner deve rimandare a una cookie policy completa, articolata su più livelli, che spieghi categorie di cookie, finalità, durata e soggetti terzi coinvolti.
- Accessibilità permanente: la scelta fatta deve poter essere modificata in ogni momento tramite un link “gestisci cookie” sempre raggiungibile, tipicamente nel footer.
Questi cinque punti insieme costituiscono quello che il settore chiama comunemente “informativa cookie Italia” conforme: non un semplice popup, ma un sistema a più livelli che accompagna l’utente dalla prima visita in poi.
Come si registra e si conserva il consenso ai cookie
Dimostrare la conformità richiede più di un banner ben progettato: serve una traccia verificabile di ogni scelta espressa dagli utenti.
- Cookie tecnico di registrazione: la piattaforma di gestione del consenso, comunemente chiamata CMP (consent management platform), salva la preferenza tramite un proprio cookie tecnico, che a sua volta non richiede consenso perché serve solo a ricordare la scelta fatta.
- Registro consultabile: è buona prassi tenere un registro delle preferenze capace di mostrare, in caso di ispezione, data, ora e contenuto esatto del consenso raccolto.
- Soglia dei sei mesi: la richiesta di consenso non va riproposta prima di sei mesi dall’ultima scelta espressa, salvo modifiche sostanziali nel trattamento (nuovi fornitori, nuove finalità, nuove categorie di dati).
- Conservazione: sei mesi è la soglia minima suggerita, ma conservare i registri più a lungo è praticabile, purché i dati restino protetti e accessibili solo a chi ne ha titolo.
Un consiglio: apri il sito in una finestra di navigazione in incognito e controlla gli strumenti per sviluppatori del browser prima di cliccare qualsiasi pulsante del banner: se nella scheda “Network” vedi già richieste verso Google Analytics, Meta o altri servizi di terze parti, lo script non è bloccato correttamente e il consenso raccolto dopo non ha alcun valore legale.
Quali sono gli errori più rischiosi sul consenso cookie
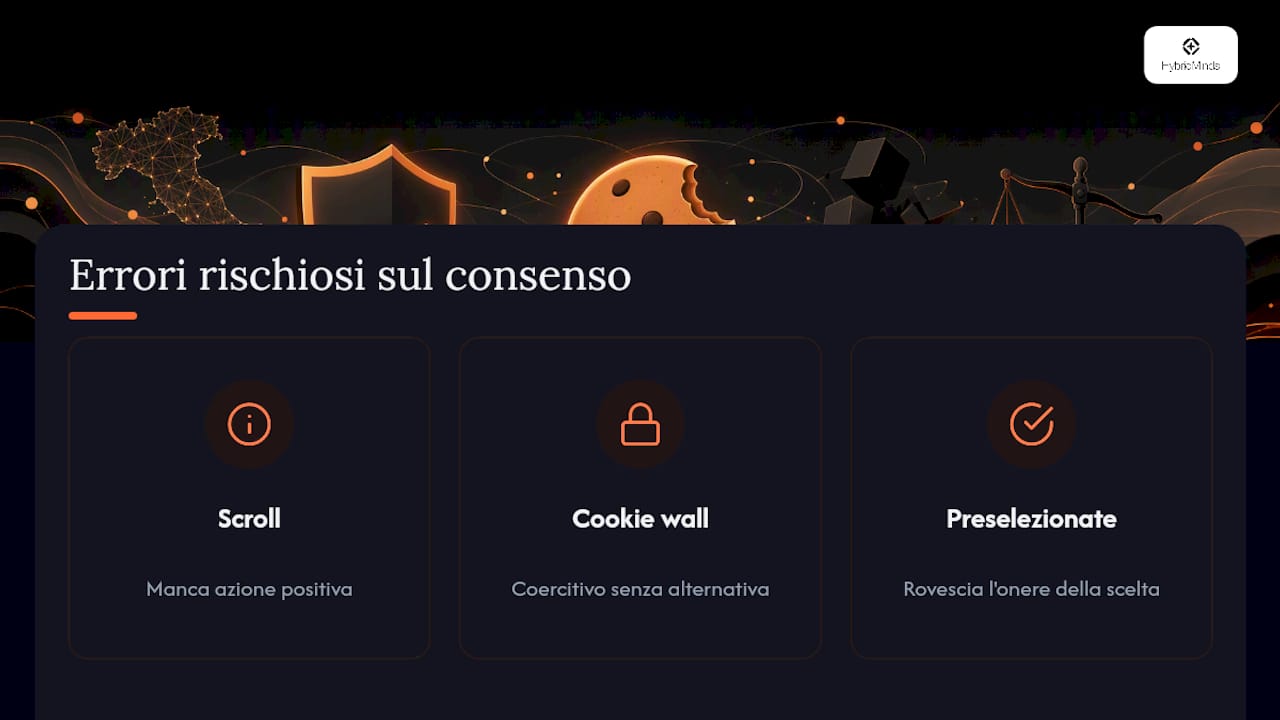
Tre errori tornano più spesso di altri nelle verifiche del Garante. Il primo è trattare lo scorrimento della pagina come un’accettazione implicita: questa pratica non è mai stata considerata valida, perché manca l’azione positiva e inequivocabile richiesta dal GDPR. Il secondo è il cookie wall, cioè bloccare l’accesso al sito finché l’utente non accetta tutto: la prassi del Garante lo considera coercitivo e quindi illecito, salvo che venga offerta un’alternativa equivalente per accedere al servizio. Il terzo è la preselezione delle caselle di consenso, che ribalta l’onere della scelta sull’utente anziché lasciarglielo davvero libero.
Per una microimpresa, il rischio concreto non è tanto la sanzione massima quanto il tempo perso a rispondere a un’ispezione senza avere pronte le prove del consenso raccolto.
Checklist operativa per mettere in regola il sito
Chi parte da zero, o sospetta che il proprio sito non sia a norma, può seguire questa sequenza pratica.
- Mappa tutti i cookie e gli script di terze parti attivi sul sito, incluse pixel pubblicitari, mappe integrate e widget di terze parti spesso dimenticati.
- Configura una piattaforma di gestione del consenso che blocchi realmente gli script non tecnici finché l’utente non sceglie, non solo a livello di interfaccia.
- Scrivi un’informativa multilivello, con un primo livello sintetico nel banner e un secondo livello completo raggiungibile con un clic.
- Attiva un registro delle preferenze che conservi data, contenuto e revoche di ogni consenso.
- Testa periodicamente il sito in modalità incognito per verificare che nessuno script parta prima del clic.
- Inserisci un link “gestisci cookie” visibile nel footer, così l’utente può cambiare idea in qualsiasi momento.
Un consiglio: se gestisci un’attività locale con budget limitato, parti dal punto 2. Bloccare davvero gli script di terze parti prima del consenso è l’elemento che più spesso manca nei siti di micro e piccole imprese, ed è anche il primo che un’ispezione verifica. Chi gestisce anche campagne pubblicitarie trova indicazioni utili su come il consenso interagisce con il tracciamento nel confronto tra Google Ads e social ads per PMI.
Cosa cambia davvero per chi gestisce un’attività locale
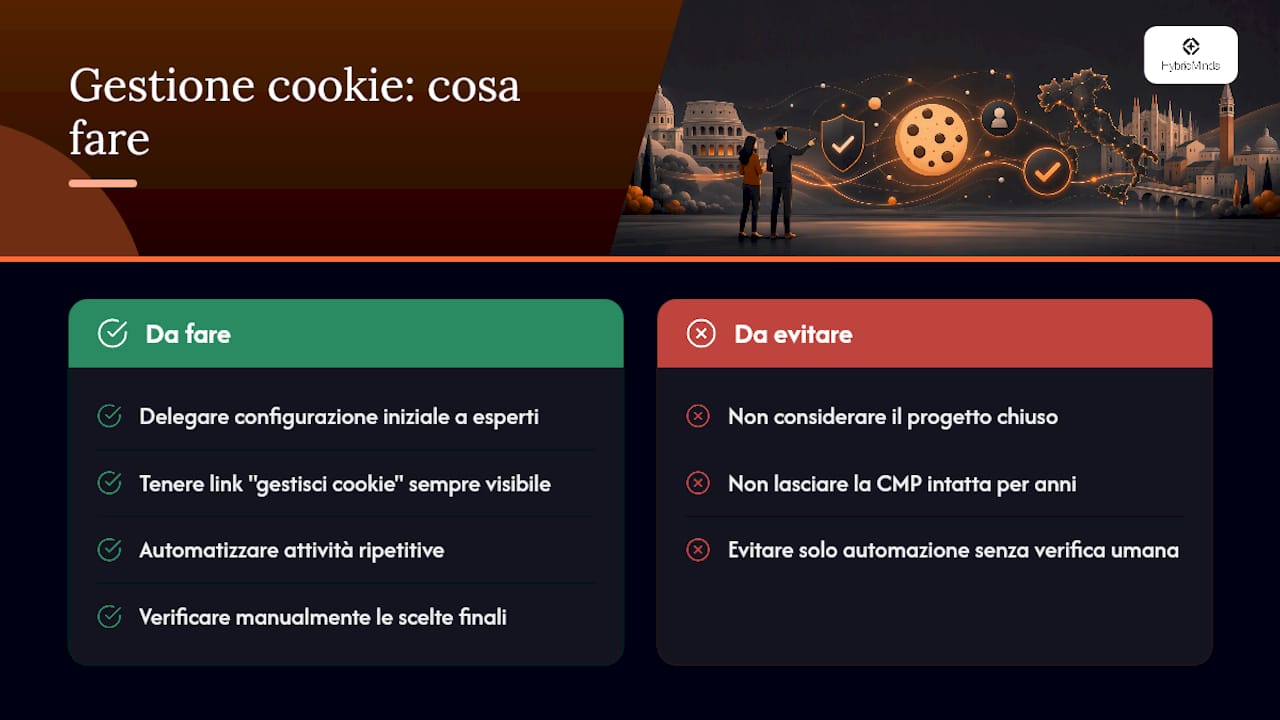
La parte più sottovalutata dell’adeguamento cookie non è la norma in sé, ma la manutenzione nel tempo. Un ristoratore o un artigiano che installa una CMP oggi e non la tocca più per due anni rischia di trovarsi con script nuovi, aggiunti da un plugin o da un fornitore di marketing, che nessuno ha mai autorizzato nel banner. La conformità cookie non è un progetto che si chiude, è una manutenzione che si somma a quella del sito.
Per chi non ha un reparto tecnico interno, la soluzione più realistica è delegare la configurazione iniziale a chi la fa ogni giorno e mantenere solo il controllo delle scelte finali, tramite un link “gestisci cookie” sempre visibile. Un approccio che unisce automazione per le attività ripetitive e verifica umana per i dettagli che contano davvero riduce il rischio di errori tecnici senza richiedere competenze da sviluppatore.
— Marco
Servizio HybridMinds: chi preferisce delegare l’adeguamento del sito
Se gestisci un bar, un ristorante o uno studio professionale e la parola “script di terze parti” ti fa venire il mal di testa, non sei tu il problema: è normale non avere tempo per queste cose quando devi anche mandare avanti un’attività. Hybrid Minds nasce per chi vuole un sito conforme senza doverci pensare ogni settimana.
Il servizio in abbonamento include creazione e gestione continua del sito, con hosting e aggiornamenti, e la configurazione della piattaforma di gestione del consenso per bloccare gli script non tecnici finché il visitatore non sceglie. L’intelligenza artificiale gestisce la parte ripetitiva, dalla struttura delle pagine alla prima bozza dell’informativa, mentre un team di specialisti verifica ogni dettaglio prima che vada online. Questo significa che non devi rincorrere aggiornamenti normativi o controllare manualmente se un plugin ha aggiunto un cookie non autorizzato: qualcuno lo fa al posto tuo, con supervisione umana costante.
Se vuoi un sito web in abbonamento che includa anche questo aspetto della gestione tecnica, racconta la tua attività e scopri come funziona il servizio.
Fonti
- FAQ - Cookie (Garante Privacy)
- VADEMECUM: Linee guida cookie e altri strumenti di tracciamento (Garante Privacy)
- Regolamento (UE) 2016/679 (GDPR)
Domande frequenti
Qual è la normativa che regola i cookie in Italia?
L’articolo 122 del Codice Privacy, insieme al GDPR e alle linee guida del Garante del 10 giugno 2021, che fissano i requisiti operativi per banner e informative.
È obbligatorio accettare i cookie per navigare un sito?
No. Bloccare l’accesso finché l’utente non accetta, il cosiddetto cookie wall, è considerato una pratica coercitiva e quindi illecita dal Garante, salvo alternative equivalenti.
Serve il consenso per i cookie analitici?
Dipende dalla configurazione. Se gli analytics sono di prima parte, non incrociano dati con altre fonti e mascherano l’IP, possono rientrare tra i cookie esentati; in caso contrario serve consenso esplicito.
Cosa dice la normativa europea sui cookie?
La direttiva ePrivacy impone il consenso preventivo per cookie non tecnici, mentre il GDPR definisce lo standard di consenso valido: libero, specifico, informato e revocabile in ogni momento.
Ogni quanto va riproposto il banner dei cookie?
Non prima di sei mesi dall’ultima scelta espressa dall’utente, a meno che non cambino in modo sostanziale le finalità o i soggetti coinvolti nel trattamento dei dati.