Sì: per la maggior parte dei siti professionali un certificato SSL necessario, non opzionale. Se raccogli dati tramite form, gestisci pagamenti o offri servizi con un minimo di fiducia in gioco, l’obbligo è di fatto pratico anche se la legge non lo scrive parola per parola. L’art. 32 del GDPR cita la cifratura come misura da adottare, e Google la considera un segnale di ranking. Esistono anche soluzioni gratuite, come Let’s Encrypt, quindi il costo non è mai una scusa valida.
In breve:
- Se il sito raccoglie dati personali o gestisce pagamenti, è praticamente obbligatorio implementare un certificato SSL, anche se la legge non lo specifica esplicitamente.
- Un certificato SSL crea un canale crittografato che protegge la trasmissione di dati sensibili e migliora il posizionamento SEO del sito.
- Per siti con moduli di contatto o pagamenti online, l’attivazione di HTTPS è fondamentale per conformarsi al GDPR e prevenire segnali di sito non sicuro.
- I certificati SSL differiscono per livello di verifica: DV per controllo del dominio, OV per verifica aziendale, EV per verifica approfondita dell’organizzazione.
- La gestione corretta del certificato, incluse verifiche periodiche e rinnovi, è essenziale per mantenere la sicurezza, evitando errori frequenti come scadenze dimenticate o risorse in http.
Indice
- Cos’è un certificato SSL/TLS e come funziona sul tuo sito
- Perché conta per sicurezza, fiducia e conformità GDPR
- Il certificato SSL è davvero obbligatorio per legge?
- Certificati DV, OV, EV: quale scegliere per la tua attività
- Come ottenere e installare un certificato SSL, passo per passo
- Checklist operativa e gli errori che vedo più spesso
- Cosa penso davvero della corsa all’SSL “a tutti i costi”
- Vuoi smettere di pensarci? Il servizio gestito di Hybrid Minds include già l’SSL
- Fonti
- Domande frequenti
Cos’è un certificato SSL/TLS e come funziona sul tuo sito
Un certificato SSL crea un canale cifrato tra il browser di chi visita il sito e il tuo server. In pratica, impedisce a chiunque si trovi nel mezzo, una rete wifi pubblica, un provider poco affidabile, di leggere quello che passa tra i due punti. Il meccanismo si basa su una coppia di chiavi, una pubblica e una privata, che il server usa per stabilire una connessione sicura prima ancora che la pagina si carichi.
Oggi il protocollo tecnico si chiama TLS, ma il termine SSL resta nel linguaggio comune, quasi come “internet” per la rete. Quello che conta per te è cosa vede il visitatore:
- Il lucchetto chiuso nella barra degli indirizzi.
- L’indirizzo che inizia con https invece di http.
- Nessun avviso “sito non sicuro” che spaventa chi sta per compilare un modulo o pagare.
Un certificato SSL/TLS cripta la comunicazione proprio per bloccare questo tipo di intercettazione, ed è la base tecnica su cui si costruisce tutto il resto: fiducia, conformità, posizionamento.
Perché conta per sicurezza, fiducia e conformità GDPR
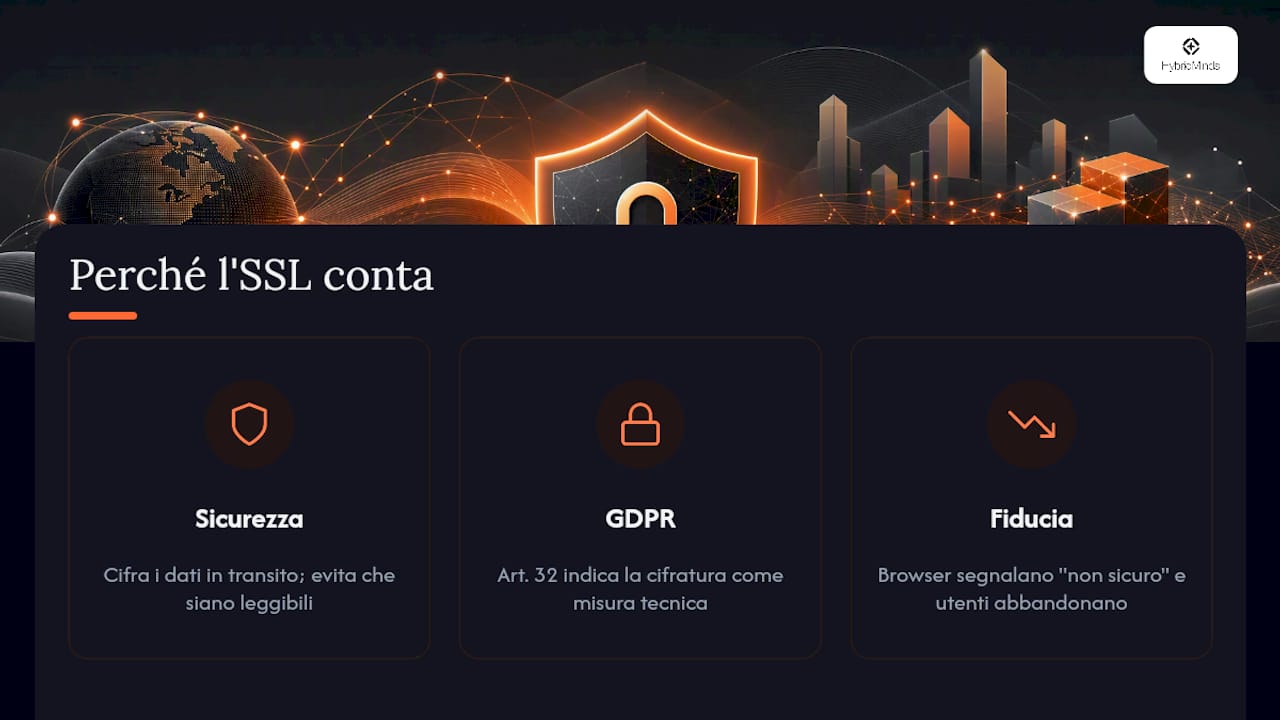
Ogni volta che un cliente scrive il proprio numero di telefono in un form di contatto, o inserisce i dati della carta per prenotare un tavolo, quei dati viaggiano da un punto A a un punto B. Senza cifratura, viaggiano in chiaro: leggibili da chi intercetta il traffico.
Un consiglio: Se il tuo sito ha anche un solo modulo di contatto o raccolta email, considera quel modulo come un trattamento di dati personali a tutti gli effetti, e trattalo con la stessa attenzione che daresti a un pagamento.
Il GDPR non impone esplicitamente “installa un certificato SSL”, ma l’art. 32 indica la cifratura come una delle misure tecniche esemplificative per proteggere dati personali in base al rischio. Un sito che raccoglie nomi, email o dati di pagamento senza HTTPS è difficilmente in linea con questo principio. C’è poi un effetto più immediato e commerciale: i browser moderni segnalano attivamente i siti senza SSL come “non sicuri”, e questo avviso, visibile prima ancora di leggere una riga di testo, basta a far chiudere la scheda a molti visitatori prima che completino un acquisto o una prenotazione.
Il certificato SSL è davvero obbligatorio per legge?
Non esiste una norma che dica “ogni sito web deve avere un certificato SSL”, punto e basta. Ma la domanda giusta non è se la legge lo impone in modo generico: è se il tuo sito tratta dati che richiedono protezione.
- Se raccogli dati personali (anche solo nome e email in un form), il GDPR ti chiede misure di sicurezza adeguate, e la cifratura è quella più citata.
- Se accetti pagamenti online, i fornitori di servizi di pagamento e le banche richiedono quasi sempre HTTPS come condizione tecnica per autorizzare le transazioni.
- Se il sito è puramente informativo, senza form né pagamenti, l’obbligo legale è più debole, ma restano gli argomenti di fiducia e SEO.
In pratica: se il tuo sito ha un modulo di contatto o gestisce pagamenti, non vale la pena rischiare. Attivare l’SSL costa poco o nulla e toglie un problema che, in caso di violazione dati, può trasformarsi in una questione seria con il Garante Privacy.
Certificati DV, OV, EV: quale scegliere per la tua attività
I certificati SSL non sono tutti uguali nel livello di controllo che offrono, anche se la cifratura di base è la stessa per tutti. La differenza sta in quanto viene verificata l’identità di chi possiede il sito.
- DV (Domain Validation): verifica solo che tu controlli il dominio. È il livello più rapido da ottenere, spesso in pochi minuti, e il più economico. Perfetto per siti vetrina, blog, portfolio professionali.
- OV (Organization Validation): la CA (Certificate Authority) verifica anche l’esistenza legale della tua azienda. Richiede qualche giorno in più, ma offre un buon equilibrio per chi gestisce un sito professionale con form o area clienti.
- EV (Extended Validation): il controllo più rigoroso, con verifiche approfondite sull’identità dell’organizzazione. Richiede tempi più lunghi e costi più alti, indicato per e-commerce di dimensioni maggiori o siti dove la fiducia visiva conta molto.
I certificati DV, OV ed EV differiscono esattamente per questo livello di controllo, non per la robustezza tecnica della cifratura. Vale anche la pena considerare se ti serve un certificato wildcard (valido per tutti i sottodomini) o multi-domain (per più siti sotto lo stesso account), opzioni utili se gestisci più proprietà web.
Un consiglio: Per un sito vetrina o un blog professionale, un certificato DV gratuito è più che sufficiente. Non spendere soldi su un EV se non gestisci un e-commerce con volumi importanti.
Come ottenere e installare un certificato SSL, passo per passo
Ci sono tre strade principali, e la scelta dipende da quanto tempo vuoi dedicarci.
- Certificato gestito dall’hosting. Molti provider includono SSL gratuito (spesso basato su Let’s Encrypt) attivabile con un clic dal pannello di controllo, senza configurazioni manuali.
- Acquisto da una Certificate Authority. Se serve un certificato OV o EV, si compra direttamente da una CA o da un rivenditore, generando prima una richiesta di firma (CSR) dal server.
- Let’s Encrypt gratuito. Let’s Encrypt emette certificati DV gratuiti con rinnovo automatico ogni 90 giorni tramite il protocollo ACME, ed è la soluzione più diffusa per siti che non hanno bisogno di OV o EV.
Dopo l’installazione, il lavoro non finisce lì. Serve controllare che tutte le risorse del sito, immagini, script, font, siano caricate anche loro via https: altrimenti il browser segnala “contenuto misto” e il lucchetto potrebbe non comparire correttamente. Impostare un redirect automatico da http a https evita che i visitatori finiscano sulla versione non sicura. Per chi preferisce non toccare CSR e configurazioni manuali, delegare tutto al provider di hosting resta la strada più semplice.
Checklist operativa e gli errori che vedo più spesso
Prima di considerare chiuso l’argomento SSL, controlla questi punti sul tuo sito:
- L’indirizzo inizia con https e mostra il lucchetto su ogni pagina, non solo sulla home.
- La data di scadenza del certificato è visibile e monitorata (non aspettare l’avviso del browser).
- Ogni pagina http reindirizza automaticamente a https con un redirect 301.
- Anche i sottodomini (come blog.tuosito.it) hanno un certificato valido, non solo il dominio principale.
Gli errori più comuni che incontro riguardano proprio la disattenzione su questi punti: certificati scaduti perché nessuno teneva traccia del rinnovo, risorse caricate ancora in http che rompono il lucchetto, sottodomini dimenticati durante una migrazione. Gli errori tipici includono esattamente questi casi, e sono quasi sempre evitabili con un controllo trimestrale.
Un consiglio: Segna in calendario un controllo ogni tre mesi, anche solo due minuti per verificare la data di scadenza. È il modo più semplice per non trovarti con il sito “non sicuro” un lunedì mattina.
Se gestire tutto questo da solo ti sembra un’altra cosa da aggiungere alla lista, non sei il primo imprenditore a pensarlo.
Cosa penso davvero della corsa all’SSL “a tutti i costi”
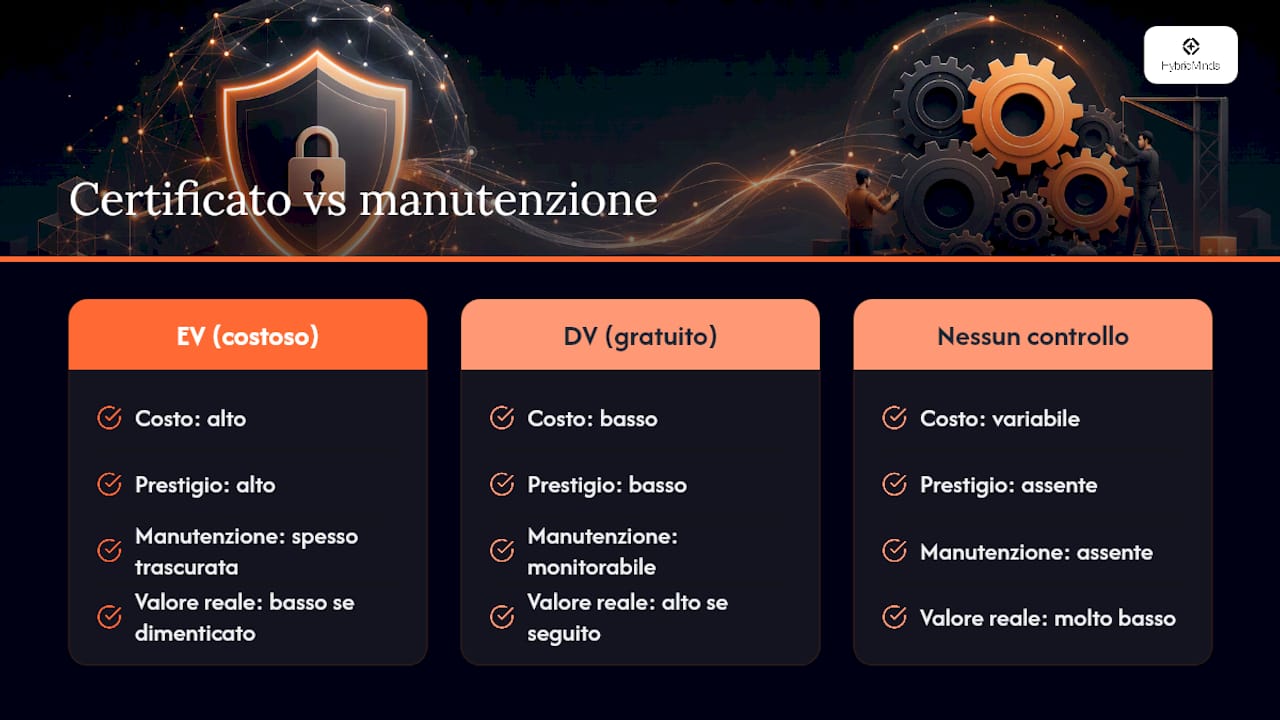
La maggior parte delle guide su questo tema tratta l’SSL come un interruttore da accendere una volta e dimenticare. Non è così, ed è proprio questo l’errore più costoso che vedo commettere a piccole attività: installano il certificato, magari con l’aiuto dell’hosting, e non ci pensano più per anni. Il problema non è mai l’installazione iniziale, che oggi è quasi sempre gratuita e automatica. È la manutenzione silenziosa: rinnovi che scadono, sottodomini nuovi che nessuno protegge, contenuti misti introdotti da un plugin aggiornato male.
Il consiglio che darei prima di ogni altro è questo: non scegliere il certificato in base al prezzo o al prestigio del nome (DV, OV, EV), ma in base a chi si occuperà del controllo nel tempo. Un certificato EV costoso ma dimenticato vale meno di un DV gratuito monitorato con costanza. La sicurezza reale sta nella disciplina di verifica, non nell’etichetta del certificato che hai comprato.
— Marco
Vuoi smettere di pensarci? Il servizio gestito di Hybrid Minds include già l’SSL
Hybrid Minds gestisce tecnicamente il tuo sito, incluso il certificato SSL, i suoi rinnovi e il monitoraggio, così tu non devi ricordarti nulla, controllare scadenze o capire cosa sia un CSR.
Il servizio in abbonamento include hosting, aggiornamenti e la parte tecnica del sito fino a 10 pagine, con supporto per garantire la cura di ogni dettaglio, compresa la sicurezza. Non è solo comodo: significa che quando il certificato sta per scadere, qualcuno se ne occupa prima che tu lo scopra da un avviso “sito non sicuro” davanti a un cliente. Se hai già un sito e vuoi capire come integrare la gestione tecnica in modo semplice, dai un’occhiata al sito web in abbonamento di Hybrid Minds, oppure consulta direttamente i piani e i servizi disponibili per scegliere l’opzione più adatta alla tua attività. La consulenza iniziale è gratuita su richiesta, senza vincoli di durata.
Fonti
- Art. 32 GDPR - Sicurezza del trattamento | LeggeInChiaro
- HTTPS as a ranking signal | Google Security Blog
- Certificati SSL DV vs OV vs EV | Sectigo
Domande frequenti
Il certificato SSL è obbligatorio per legge?
Non esiste un obbligo generico per tutti i siti, ma se tratti dati personali o pagamenti, il GDPR e i fornitori di pagamento richiedono di fatto la cifratura HTTPS.
A cosa servono davvero i certificati SSL?
Cifrano la comunicazione tra browser e server per impedire che terzi leggano dati sensibili, e mostrano al visitatore il lucchetto che segnala un sito sicuro.
Come risolvo un problema con il certificato SSL sul mio sito?
Controlla prima la data di scadenza e verifica che non ci siano risorse caricate ancora in http; nella maggior parte dei casi il pannello dell’hosting mostra l’errore esatto da correggere.
Come posso ottenere un certificato SSL gratuito?
Let’s Encrypt offre certificati DV gratuiti con rinnovo automatico, spesso attivabili con un clic direttamente dal pannello del tuo hosting.
Quanto costa un certificato SSL a pagamento?
I costi variano molto in base al livello di validazione, con i certificati OV ed EV più costosi di un DV; se preferisci non gestire acquisto e rinnovi, un servizio con hosting incluso copre già questa parte.